仅凭客户端,无法直接证明服务端没有把对话写入日志。本文说明哪些检查能提供有效证据:核对控制台日志字段、阅读数据留存政策、用金丝雀诱饵检测泄露、排查自己链路上的记录点,以及在出域前做脱敏。
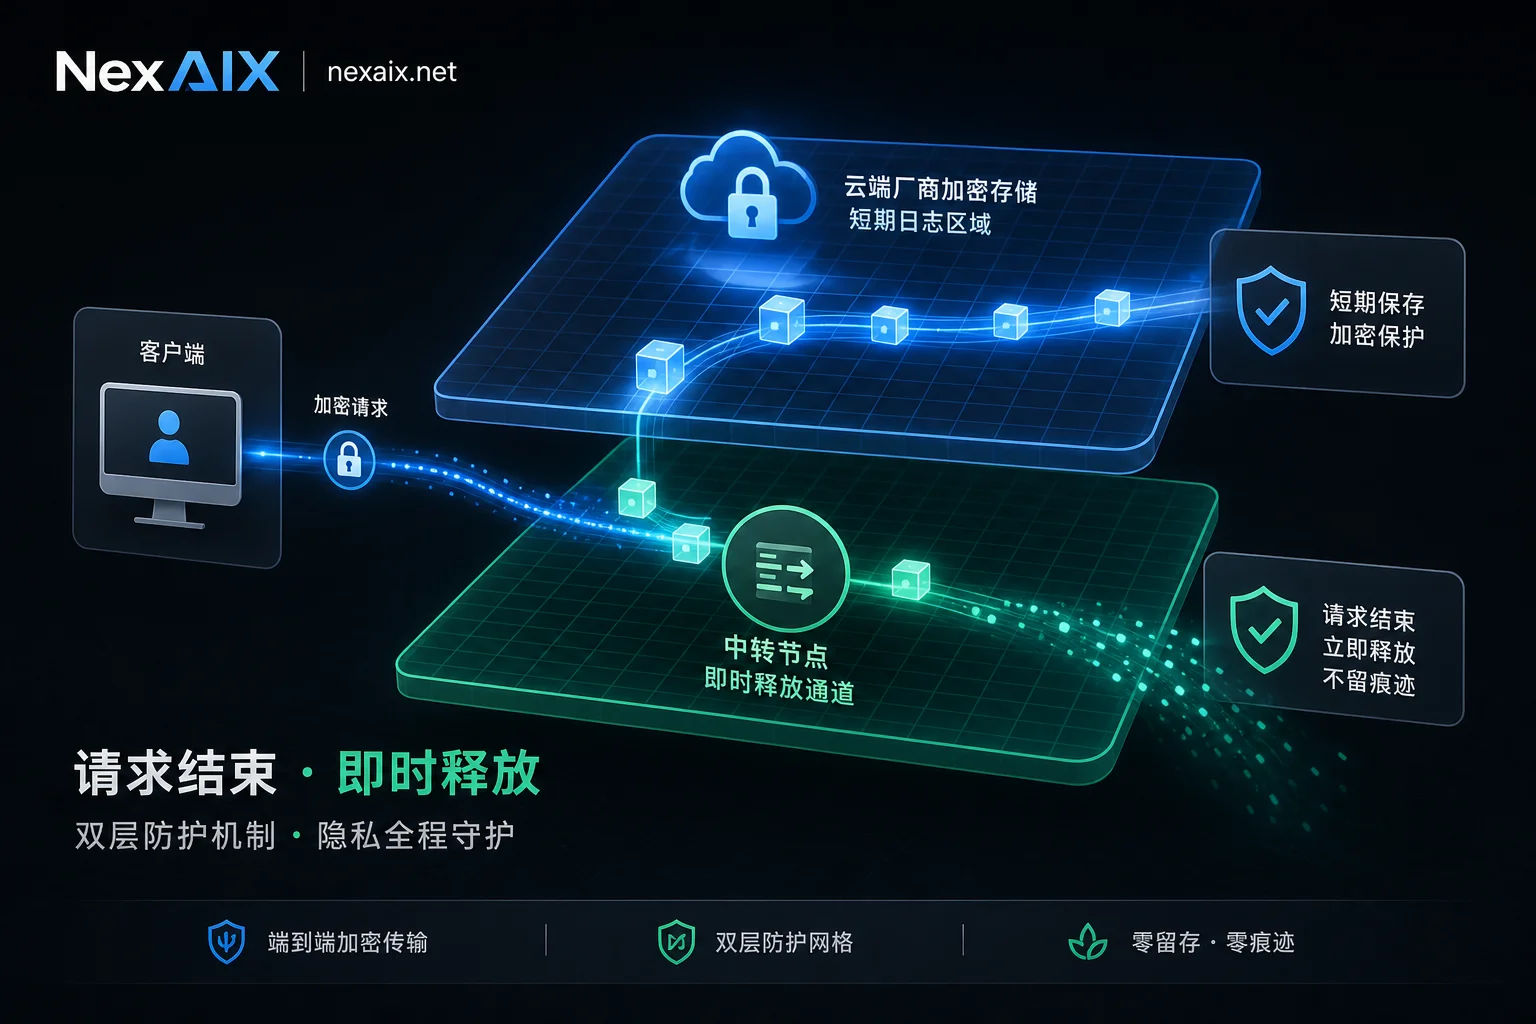
接入 AI API 时,隐私风险集中在上游厂商的滥用监控日志留存(通常 7-30 天)和中转层是否记录明文对话内容。主流商业 API 默认不用客户数据训练模型,但会为安全审计保留短期日志,企业可申请零数据留存;中转服务的核心差异在于请求结束后是否立即释放数据,以及 API Key 是否按账户严格隔离。
0 条留言
 NexAIX-官方博客