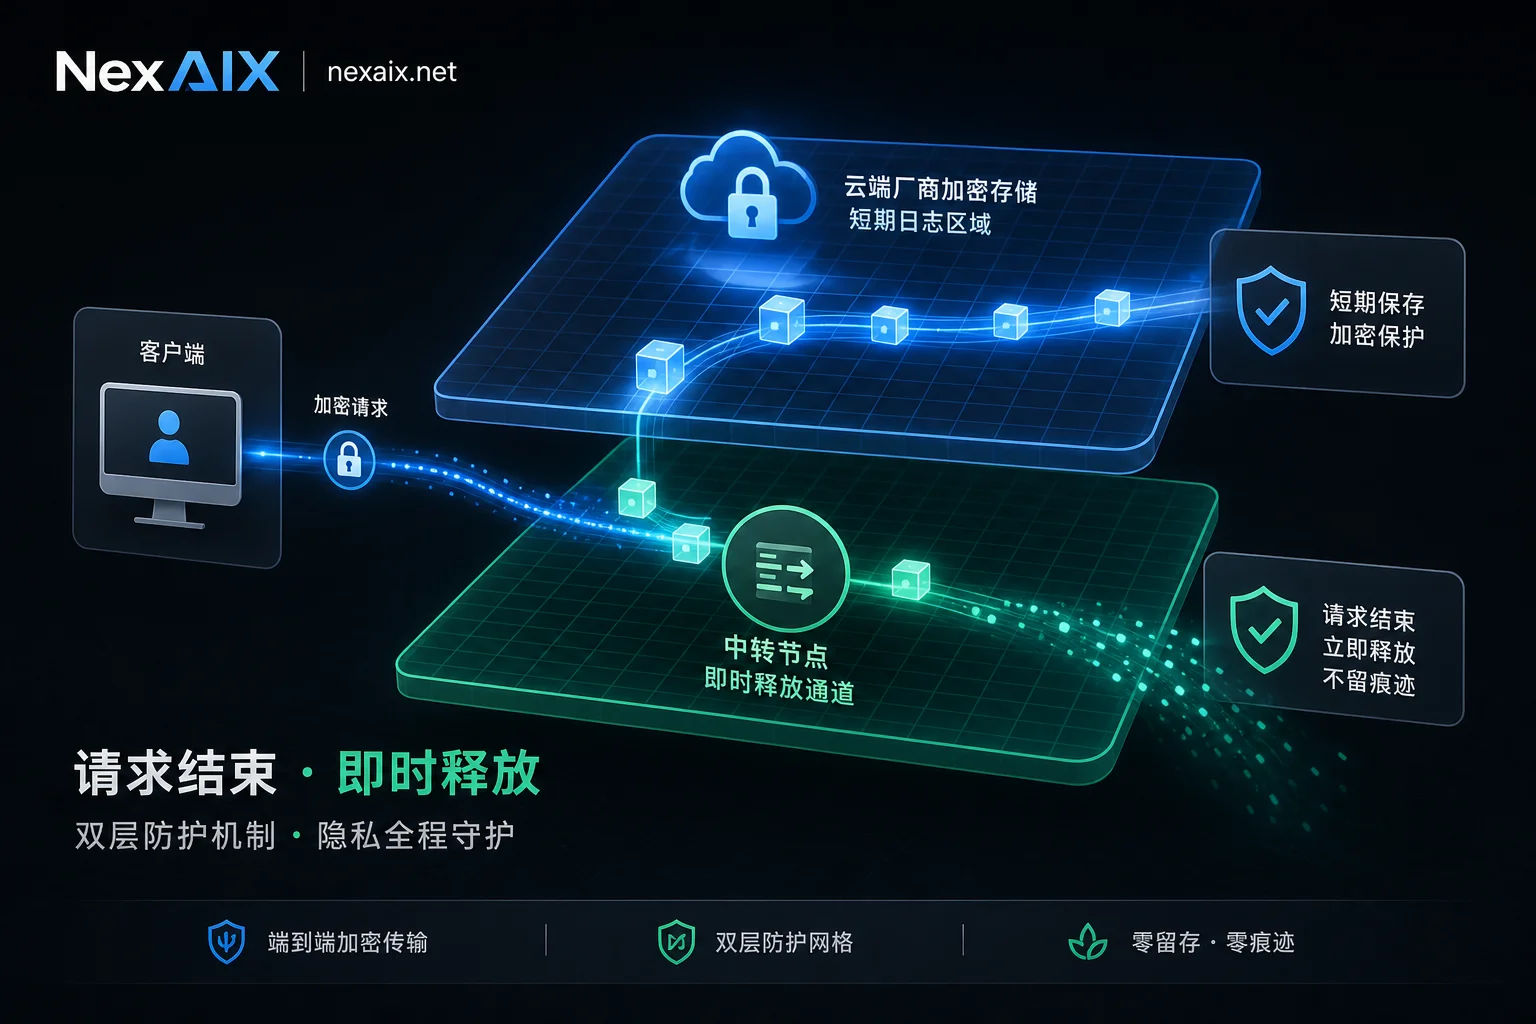
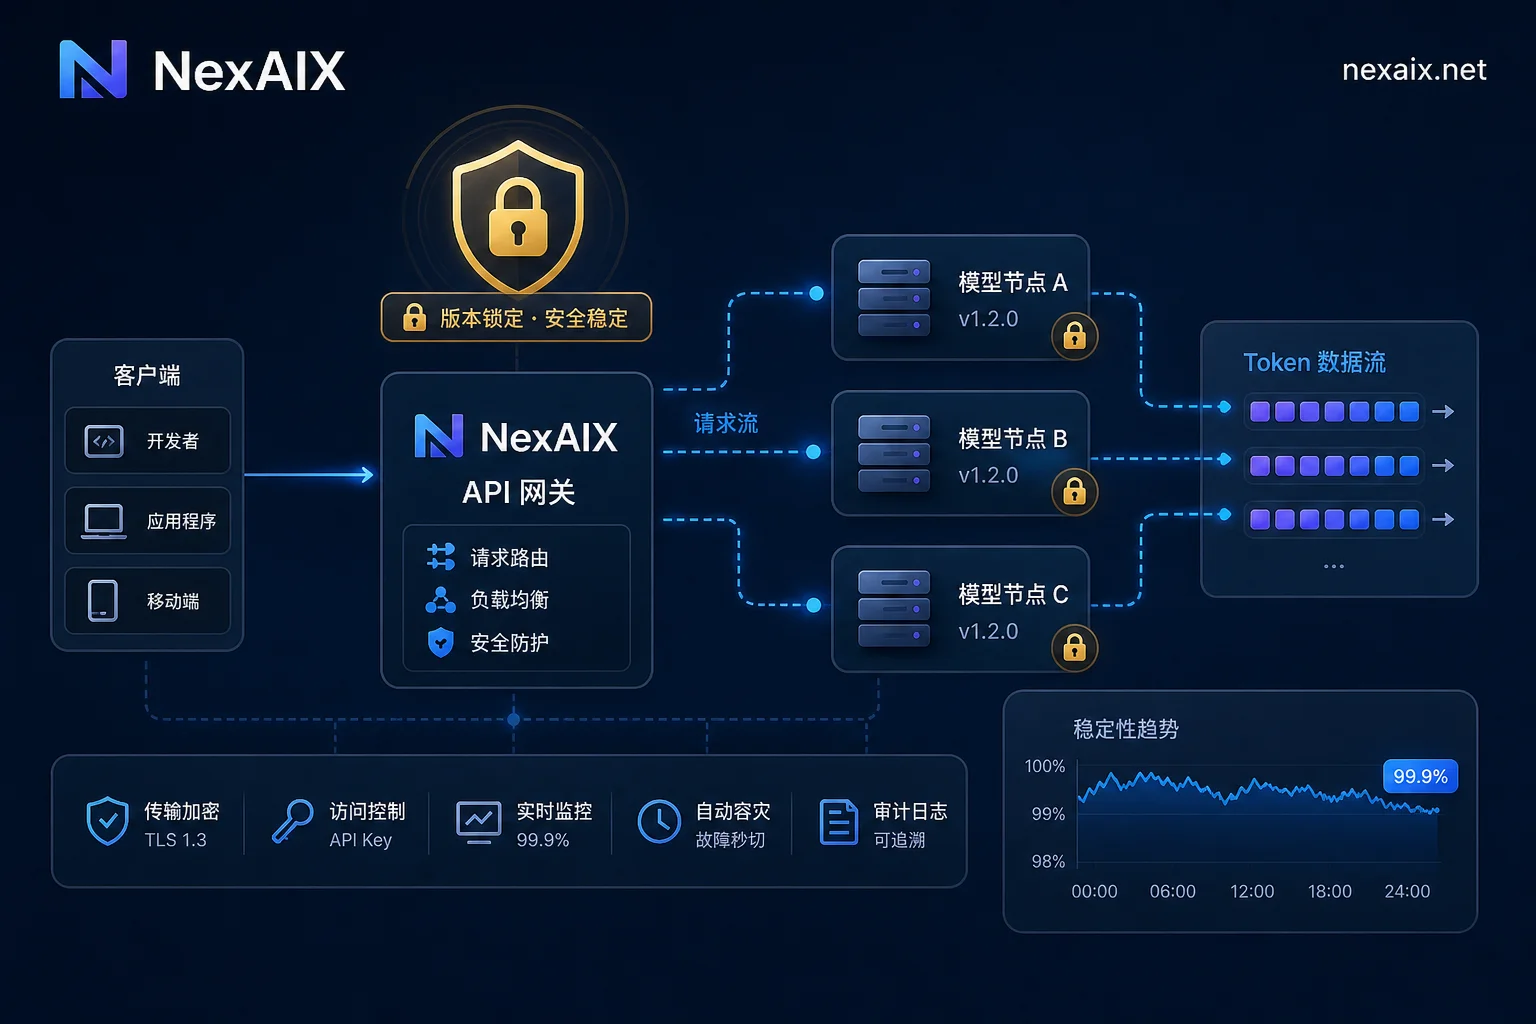
接入 AI API 时,隐私风险集中在上游厂商的滥用监控日志留存(通常 7-30 天)和中转层是否记录明文对话内容。主流商业 API 默认不用客户数据训练模型,但会为安全审计保留短期日志,企业可申请零数据留存;中转服务的核心差异在于请求结束后是否立即释放数据,以及 API Key 是否按账户严格隔离。
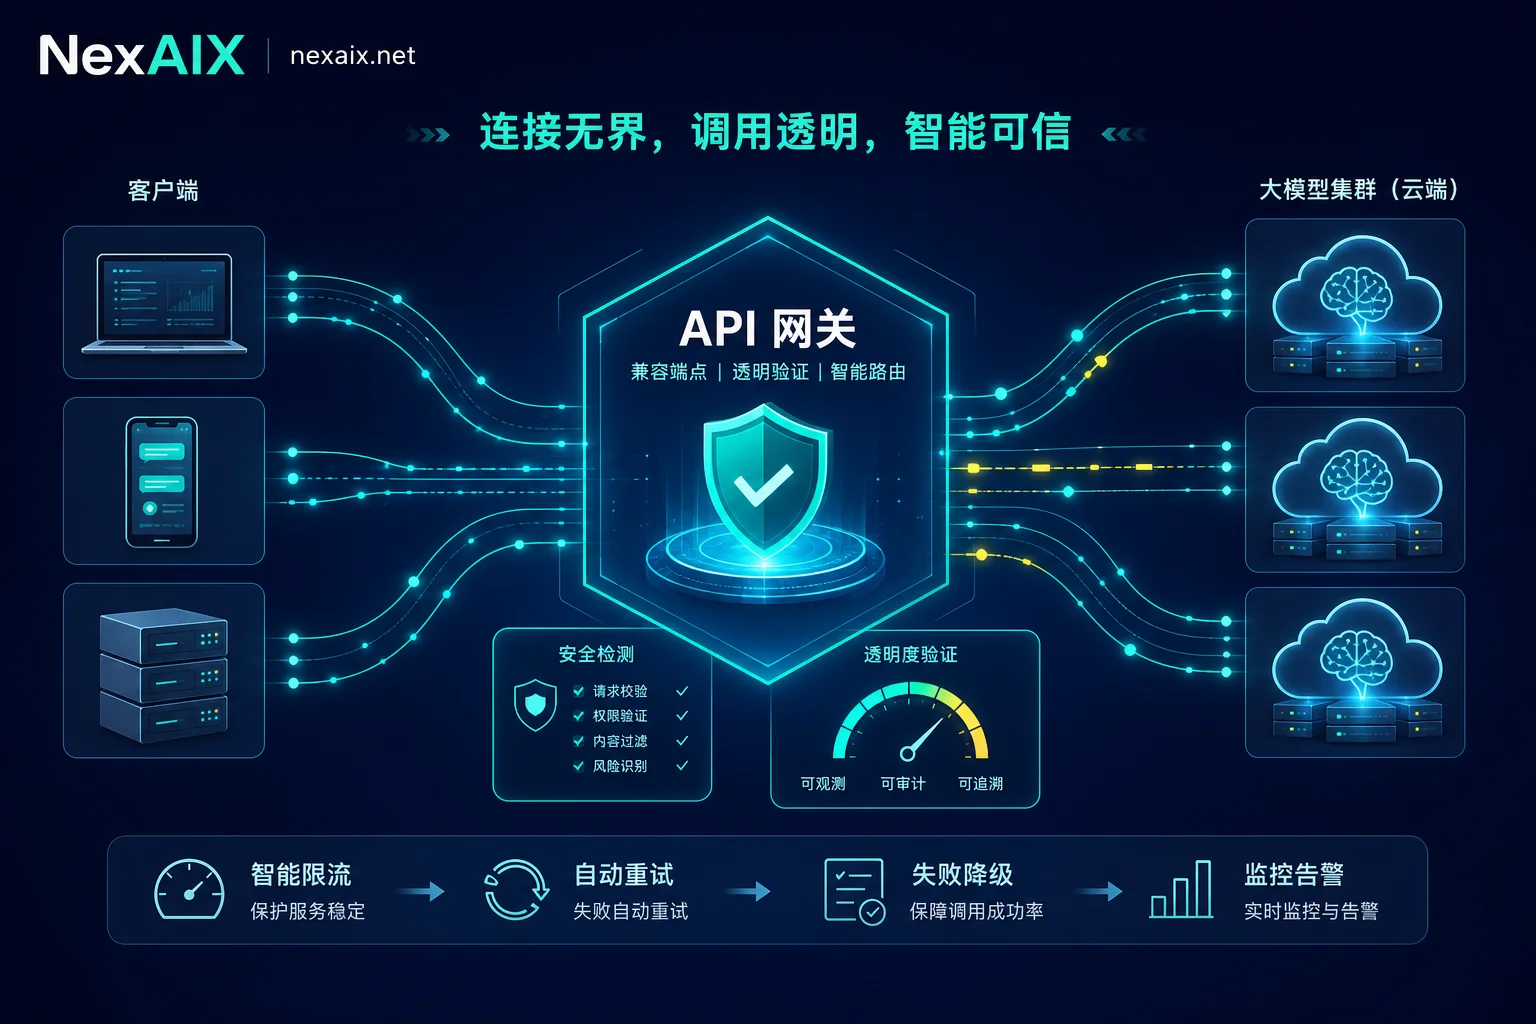
为开发者与技术负责人整理 AI API 中转站选型时必须核查的供给来源透明度、OpenAI 兼容端点迁移配置、基于 Logprobs 的模型降配检测方法,以及 429 限流与上下文截断的工程处理方案。
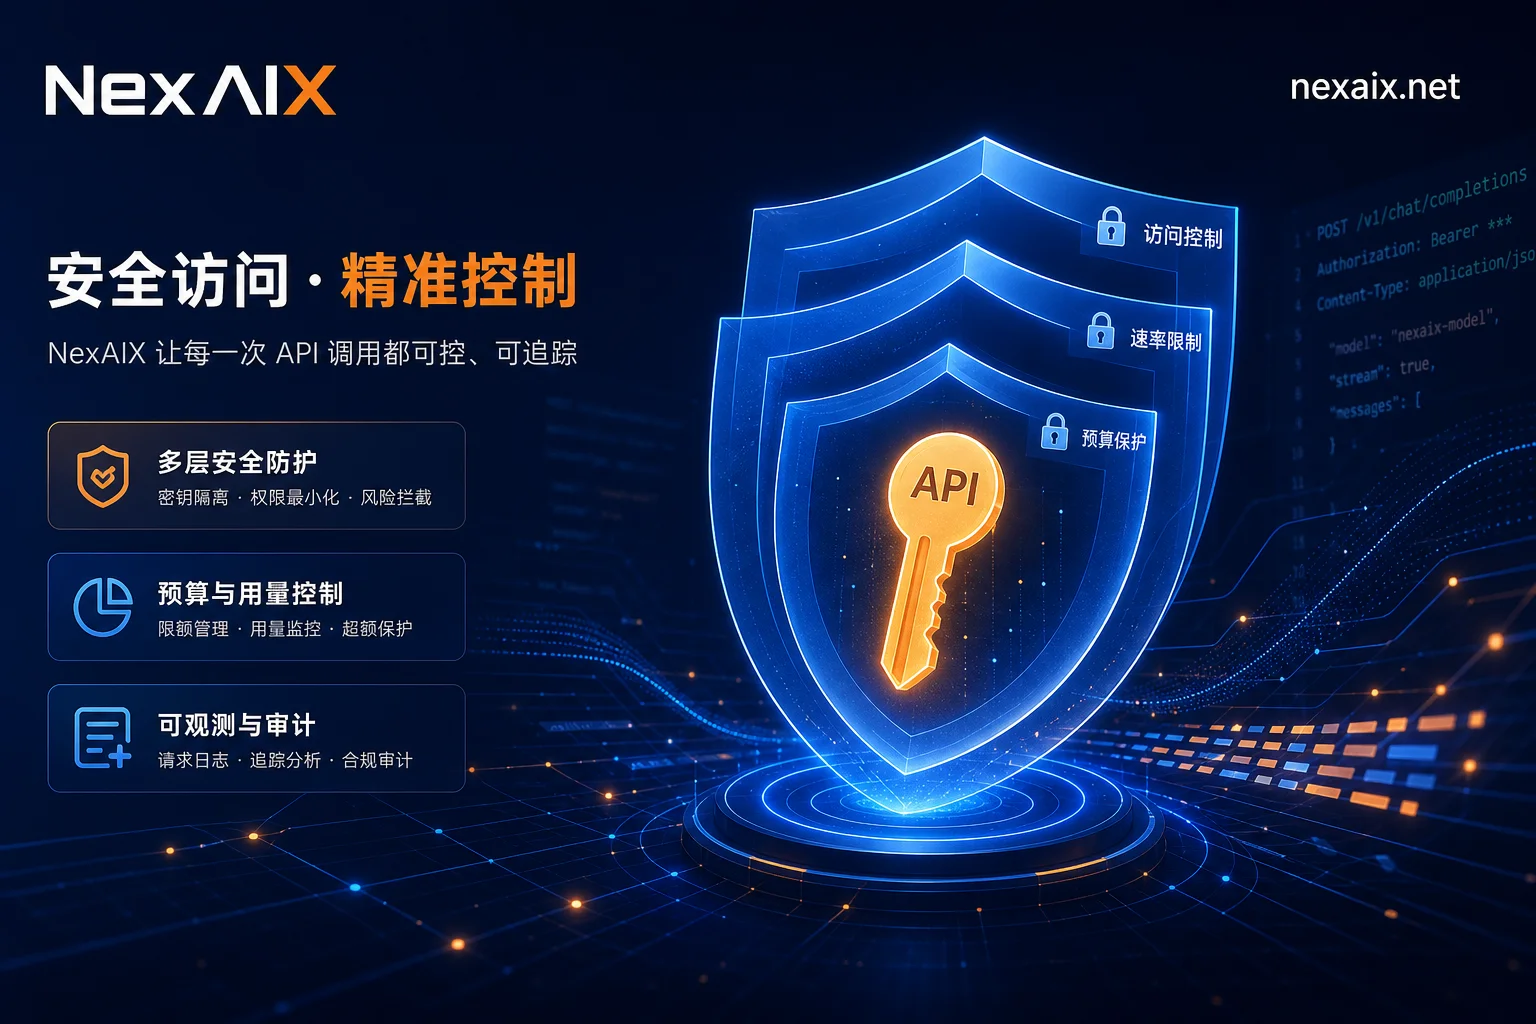
2026年9月主流网关规范揭示,BYOK调用默认不计入Budget Limit。本文详解include_byok_in_budgets开关、API Key Filter与Member Filter的配置逻辑,对比OpenRouter/LiteLLM/Portkey层级预算机制,提供成本分摊算例与验证清单,解决多团队共用Key的额度穿透问题。
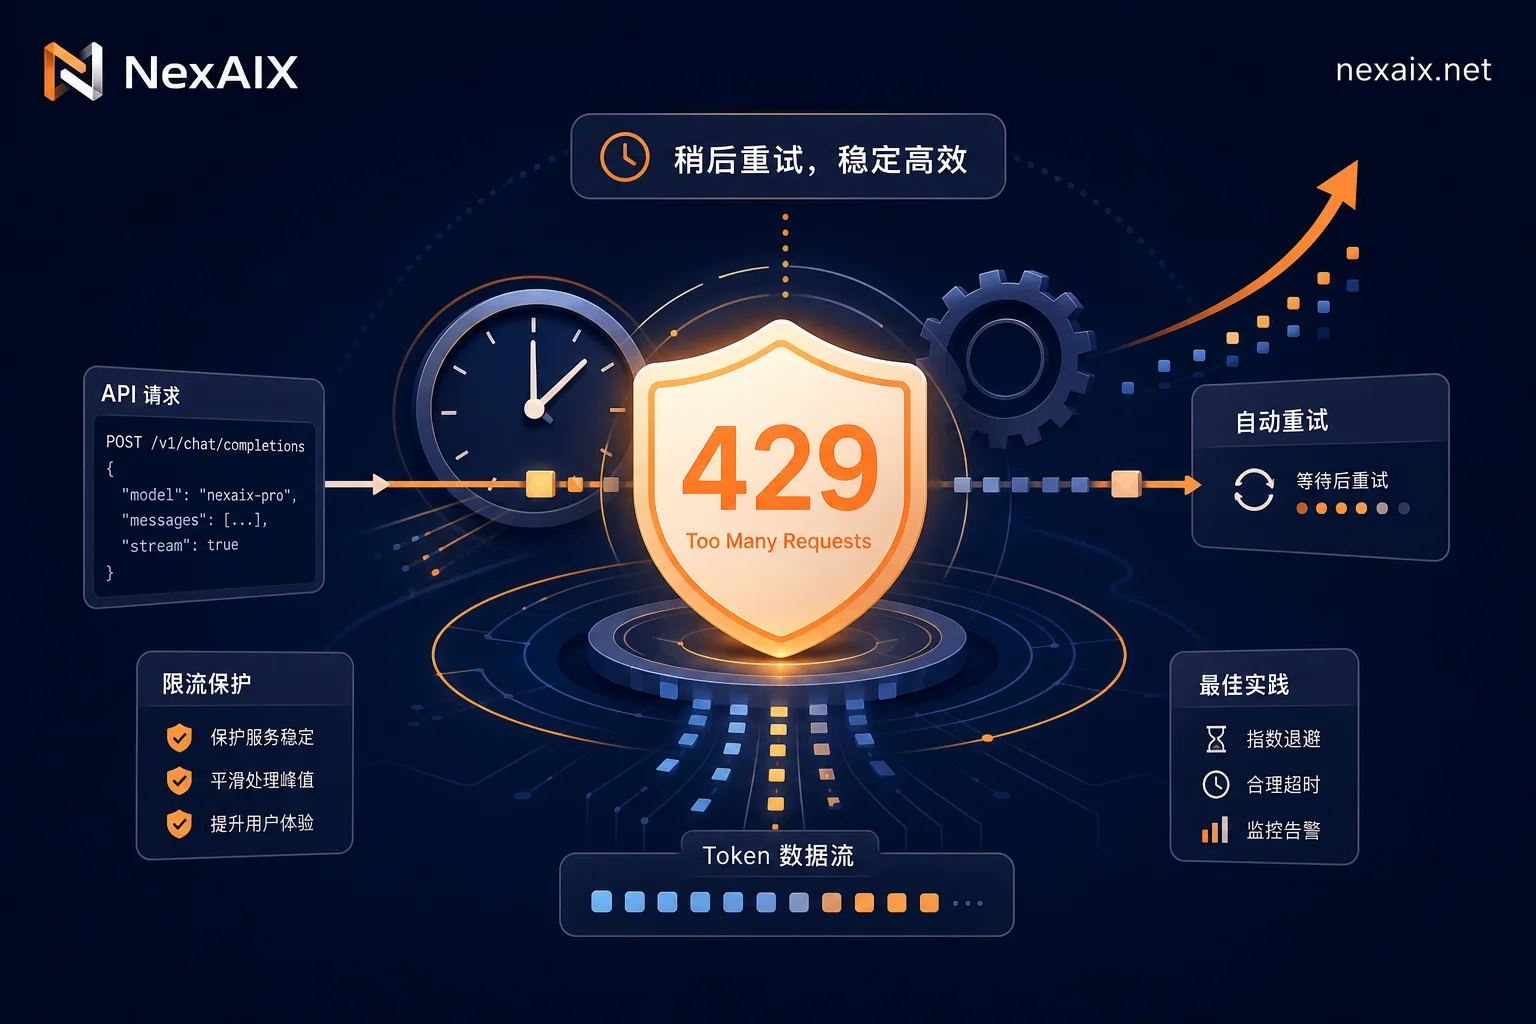
开发者常将429错误混为一谈,导致无效重试。本文依据Anthropic官方规范,拆解速率超限与支出上限两类场景,提供基于retry-after标头、首包延迟及超时预算的指数退避参数设定指南,并解析RPM/TPM差异与NexAIX等网关的服务端行为约定。
判断一个稳定AI API是否可靠,不能只看状态页可用率。本文从版本确定性、路由确定性和口径确定性三个维度,拆解别名端点与固定版本号的行为差异、关闭自动回退后的满载表现,以及计费漂移的核算方法,帮助后端工程师和技术负责人建立可复现的生产级API选型决策树。
0 条留言
 NexAIX-官方博客